Trois définitions, et deux confusions à éviter
| Terme | Ce qu’il désigne |
|---|---|
| Fondation ou organisation | Une structure de gouvernance, de soutien ou de standardisation de projets ouverts |
| Technologie mature | Une technologie dont la maintenance, la sécurité, la documentation, l’adoption et l’exploitation en production peuvent être démontrées |
L’appartenance à une fondation ne garantit pas la maturité. Un projet hébergé par une organisation reconnue peut être jeune, peu maintenu ou inadapté à votre contexte. Le label indique une gouvernance, pas une aptitude.
Un standard ouvert n’est pas nécessairement un logiciel open source. Plusieurs organisations de cette cartographie produisent des définitions, des spécifications ou des normes — leur portefeuille n’est pas constitué de logiciels.
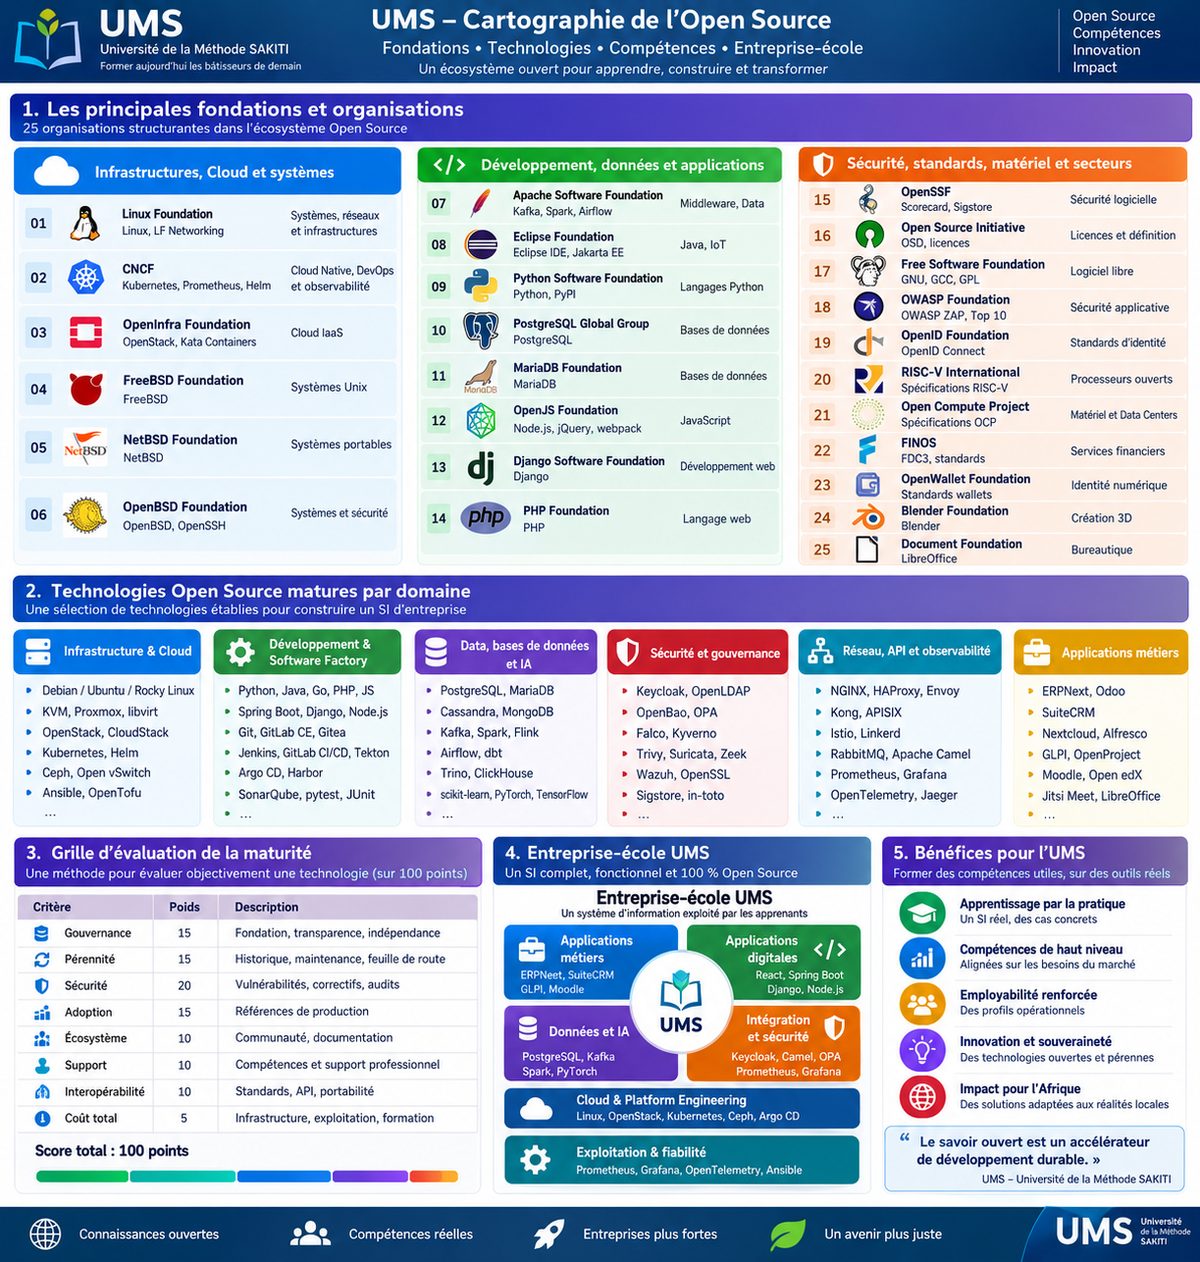
Infrastructures, cloud et systèmes
| Organisation | Projets ou activités représentatifs |
|---|---|
| Linux Foundation | Linux, projets d’infrastructure |
| Cloud Native Computing Foundation | Kubernetes, Prometheus, Helm, Argo, containerd |
| OpenInfra Foundation | OpenStack, Kata Containers, Zuul |
| FreeBSD Foundation | FreeBSD |
| NetBSD Foundation | NetBSD |
| OpenBSD Foundation | Soutien à OpenBSD et aux projets associés |
Développement, données et applications
| Organisation | Projets ou activités représentatifs |
|---|---|
| Apache Software Foundation | Kafka, Spark, Airflow, HTTP Server, Tomcat |
| Eclipse Foundation | Eclipse, Jakarta EE, Mosquitto, Temurin |
| Python Software Foundation | Python et son écosystème |
| PostgreSQL Global Development Group | PostgreSQL — groupe de développement, et non fondation unique |
| MariaDB Foundation | MariaDB Server |
| OpenJS Foundation | Node.js, jQuery, webpack |
| Django Software Foundation | Django |
| PHP Foundation | Soutien au développement de PHP |
Sécurité, standards, matériel et secteurs
| Organisation | Projets ou activités représentatifs |
|---|---|
| Open Source Security Foundation | Scorecard, Sigstore, bonnes pratiques |
| Open Source Initiative | Définition de l’open source, licences approuvées |
| Free Software Foundation | GNU, licences et logiciel libre |
| OWASP Foundation | ZAP, Dependency-Check, Top 10 |
| OpenID Foundation | OpenID Connect, FAPI — standards |
| RISC-V International | Spécifications d’architecture ouvertes |
| Open Compute Project Foundation | Spécifications et conceptions matérielles ouvertes |
| FINOS | FDC3, Common Cloud Controls — services financiers |
| OpenWallet Foundation | Portefeuilles numériques ouverts |
| Blender Foundation | Blender |
| The Document Foundation | LibreOffice |
Trois précisions. L’OpenJS Foundation est l’organisation actuelle ; l’ancienne Node.js Foundation n’est pas une entrée distincte. L’OpenWallet Foundation et l’OpenID Foundation sont deux organisations différentes. Enfin, l’Open Source Initiative, l’OpenID Foundation, RISC-V International et l’Open Compute Project produisent des définitions, des standards ou des spécifications — et non uniquement des logiciels.
Technologies établies, par domaine
Une présélection pédagogique destinée à construire le système d’information d’une entreprise. Ce n’est ni une évaluation vérifiée de chaque version, ni une recommandation d’achat.
| Domaine | Technologies |
|---|---|
| Infrastructure et cloud | Debian, Ubuntu, Rocky Linux ; KVM, Proxmox, libvirt ; OpenStack, CloudStack ; Kubernetes, Helm ; Ceph, Open vSwitch ; Ansible, OpenTofu |
| Développement et fabrique logicielle | Python, Java, Go, PHP, JavaScript ; Spring Boot, Django, Node.js ; Git, GitLab, Gitea ; Jenkins, Tekton ; Argo CD, Harbor ; SonarQube, pytest, JUnit |
| Données et intelligence artificielle | PostgreSQL, MariaDB ; Cassandra, MongoDB ; Kafka, Spark, Flink ; Airflow, dbt ; Trino, ClickHouse ; scikit-learn, PyTorch, TensorFlow |
| Sécurité et gouvernance | Keycloak, OpenLDAP ; OpenBao, Open Policy Agent ; Falco, Kyverno ; Trivy, Suricata, Zeek ; Wazuh, OpenSSL ; Sigstore, in-toto |
| Réseau, interfaces et observabilité | NGINX, HAProxy, Envoy ; Kong, APISIX ; Istio, Linkerd ; RabbitMQ, Apache Camel ; Prometheus, Grafana ; OpenTelemetry, Jaeger |
| Applications métiers | ERPNext, Odoo ; SuiteCRM ; Nextcloud, Alfresco ; GLPI, OpenProject ; Moodle, Open edX ; Jitsi Meet, LibreOffice |
La grille de maturité
Cent points, huit critères, et pour chacun les preuves à recueillir. Le poids le plus élevé revient à la sécurité — c’est le critère sur lequel une erreur ne se rattrape pas.
| Critère et poids | Preuves à recueillir |
|---|---|
| Sécurité — 20 | Correctifs, politique de divulgation, audits |
| Gouvernance — 15 | Fondation, transparence, indépendance des contributeurs |
| Pérennité — 15 | Versions, maintenance, feuille de route |
| Adoption — 15 | Références de production vérifiables |
| Écosystème — 10 | Documentation, communauté, intégrateurs |
| Support — 10 | Compétences disponibles, support professionnel |
| Interopérabilité — 10 | Standards, interfaces, portabilité des données |
| Coût total — 5 | Infrastructure, exploitation, formation, migration |
Le score est interne et indicatif. Il n’a valeur ni de certification, ni de jugement universel sur un produit. Il sert à comparer des candidats sur un cas d’usage défini, à une date donnée.
La procédure
Ce que cette cartographie n’est pas
Une liste non exhaustive, établie à une date donnée. Les appréciations de maturité sont indicatives. Les sites officiels constituent des points de vérification : cette cartographie n’atteste pas que chaque version, édition ou fonctionnalité ait fait l’objet d’un audit individuel.
Avant tout déploiement : vérifier la licence applicable à votre usage, la version réellement maintenue et les conditions de support disponibles.
De la carte à la décision
Cette cartographie dit ce qui existe et qui le gouverne. La méthode de sélection dit comment choisir ; le laboratoire d’entreprise est le terrain où l’on s’y exerce.
L’auteur
Lionel Sakiti
Program Manager Cloud & IA souveraines. Il travaille sur les infrastructures de paiement, les programmes de cloud et d’intelligence artificielle souverains et la gouvernance des données dans la zone UEMOA.