
Ce que c’est
Gestionnaire de secrets, de certificats et de clés.
Ce qu’on y travaille dans le laboratoire
- ·Sortir les secrets du code et des fichiers de configuration
- ·Travailler la rotation, sujet systématiquement sous-estimé
- ·Tracer les accès aux secrets
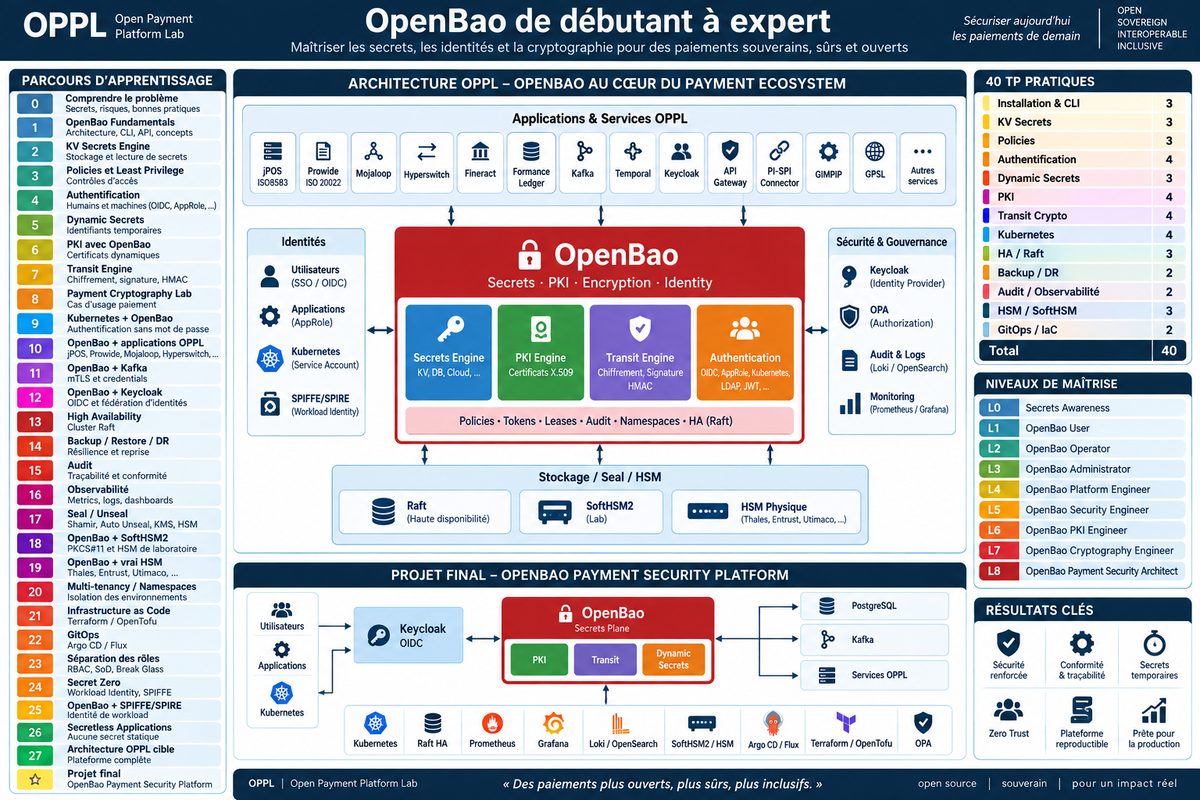
Parcours de maîtrise
Neuf niveaux de maîtrise, vingt-huit modules, quarante travaux pratiques — de la prise de conscience du problème à l’architecture de sécurité d’une plateforme de paiement.
Niveau 1 · Module 0 · Niveau L0
Secrets Awareness
Comprendre le problème avant l’outil.
- Secret, mot de passe, clé d’interface, jeton, certificat, clé privée
- Identité humaine et identité de machine
- Chiffrement au repos et en transit, rotation, révocation, durée de vie
- Exercice inverse : coder volontairement des secrets en dur, puis analyser le risque
Niveau 2 · Modules 1 et 2 · Niveau L1
OpenBao User
Utiliser le coffre au quotidien.
- Architecture, interface en ligne de commande et de programmation
- Moteur de secrets à clés-valeurs : écrire, lire, versionner
- Jetons, baux, durées de vie
- Premiers usages depuis une application
Niveau 3 · Modules 3 et 4 · Niveau L2
OpenBao Operator
Contrôler qui accède à quoi.
- Politiques d’accès et principe du moindre privilège
- Authentification humaine par fournisseur d’identité
- Authentification de machine par rôle applicatif
- Séparation des environnements
Niveau 4 · Modules 5 à 8 · Niveau L3
OpenBao Administrator
Supprimer les secrets permanents.
- Secrets dynamiques : identifiants créés à la demande, détruits après usage
- Infrastructure à clés et certificats émis dynamiquement
- Moteur de chiffrement en tant que service : chiffrer sans manipuler la clé
- Cas d’usage propres au paiement
Niveau 5 · Modules 9 à 12 · Niveau L4
Platform Engineer
Raccorder le coffre aux plateformes et aux applications.
- Authentification des charges orchestrées, sans mot de passe
- Intégration des briques de paiement du laboratoire
- Chiffrement mutuel et identifiants pour le bus d’événements
- Fédération d’identités avec le fournisseur d’identité
Niveau 6 · Modules 13 à 17 · Niveau L5
Security Engineer
Exploiter le coffre comme un composant critique.
- Haute disponibilité en grappe
- Sauvegarde, restauration, plan de reprise
- Audit et traçabilité, observabilité
- Scellement et descellement : la question la plus sensible de l’exploitation
Niveau 7 · Modules 18 et 19 · Niveau L6
PKI Engineer
Adosser le coffre à un module de sécurité.
- Interface normalisée et module simulé en laboratoire
- Transition vers un module matériel réel
- Protection de la clé maîtresse
- Cérémonie de clés et séparation des porteurs
Niveau 8 · Modules 20 à 26 · Niveau L7
Cryptography Engineer
Industrialiser et supprimer le dernier secret statique.
- Cloisonnement multi-entités par espaces de noms
- Infrastructure décrite en code et déploiement déclaratif
- Séparation des rôles, procédure d’accès exceptionnel
- Identité de charge de travail, applications sans secret embarqué
Niveau 9 · Module 27 · projet final · Niveau L8
Payment Security Architect
Concevoir le plan de secrets d’une plateforme de paiement.
- Architecture cible : coffre au centre, identités en amont, services en aval
- Articulation avec le moteur de politiques et le registre
- Quinze critères de validation, de l’absence de secret statique à la reprise après sinistre
- Intégration à au moins un flux de paiement réel du laboratoire
Le parcours se valide sur preuve. Chaque niveau se franchit par une démonstration en conditions réelles devant un jury, avec un critère d’acceptation écrit à l’avance — la règle de la Méthode SAKITI appliquée au laboratoire.
L’exercice inversé du module 0
Le parcours ne commence pas par l’outil, mais par la faute.
L’apprenant construit volontairement une application dont les secrets sont écrits en dur : fichier d’environnement, fichier de composition, propriétés applicatives, dépôt de code, secret d’orchestration. Puis il analyse ce que chacun expose, à qui, et pour combien de temps. On ne comprend la valeur d’un coffre qu’après avoir mesuré le coût de son absence.
Le cycle de vie qu’un secret devrait avoir
Quatre propriétés que les secrets statiques n’ont jamais.
La question du premier secret
Elle porte un nom dans le métier, et c’est le vrai sujet d’architecture du parcours.
Comment une application obtient-elle son premier droit d’accès sans embarquer elle-même un secret permanent ? Répondre par un identifiant stocké quelque part ne fait que déplacer le problème. Les réponses sérieuses passent par l’identité de la charge de travail : compte de service, jeton signé, certificat mutuel, identité vérifiable — c’est l’objet des modules 24 à 26.
Les quarante travaux pratiques
Treize blocs, du premier démarrage au déploiement déclaratif.
| Bloc | Travaux pratiques |
|---|---|
| Installation et ligne de commande | 3 |
| Secrets à clés-valeurs | 3 |
| Politiques d’accès | 3 |
| Authentification | 4 |
| Secrets dynamiques | 3 |
| Infrastructure à clés | 4 |
| Chiffrement en tant que service | 4 |
| Orchestration de conteneurs | 4 |
| Haute disponibilité | 3 |
| Sauvegarde et reprise | 2 |
| Audit et observabilité | 2 |
| Module de sécurité | 3 |
| Déploiement déclaratif | 2 |
Les quinze critères du projet final
Ce que le candidat doit démontrer, et non décrire.
- 01Aucune dépendance à un secret statique
- 02Authentification des charges de travail et moindre privilège
- 03Identifiants dynamiques, infrastructure à clés, chiffrement mutuel
- 04Chiffrement en tant que service, rotation, révocation
- 05Audit, observabilité, haute disponibilité
- 06Sauvegarde, restauration, reprise après sinistre
- 07Infrastructure en code et déploiement déclaratif
- 08Intégration à au moins un flux de paiement réel du laboratoire
Ce que ce parcours partage avec les autres
Trois fiches du radar se rejoignent ici.
Le coffre conserve et distribue les secrets ; le module de sécurité protège les clés et exécute les opérations cryptographiques ; le moteur de politiques décide des accès. Trois rôles, trois composants, aucune substitution possible entre eux.
Aller à la source
Les liens ci-dessous ouvrent les ressources officielles du projet, hors de ce site.
| Ressource | Adresse |
|---|---|
| Site officiel | openbao.org |
| Dépôt public | github.com/openbao/openbao |
À vérifier au moment de la qualification. Licence exacte, version courante, activité du projet, gestion des vulnérabilités et conditions de support évoluent. Le statut affiché sur ce radar ne vaut ni certification, ni aptitude au déploiement en production dans une infrastructure de paiement.